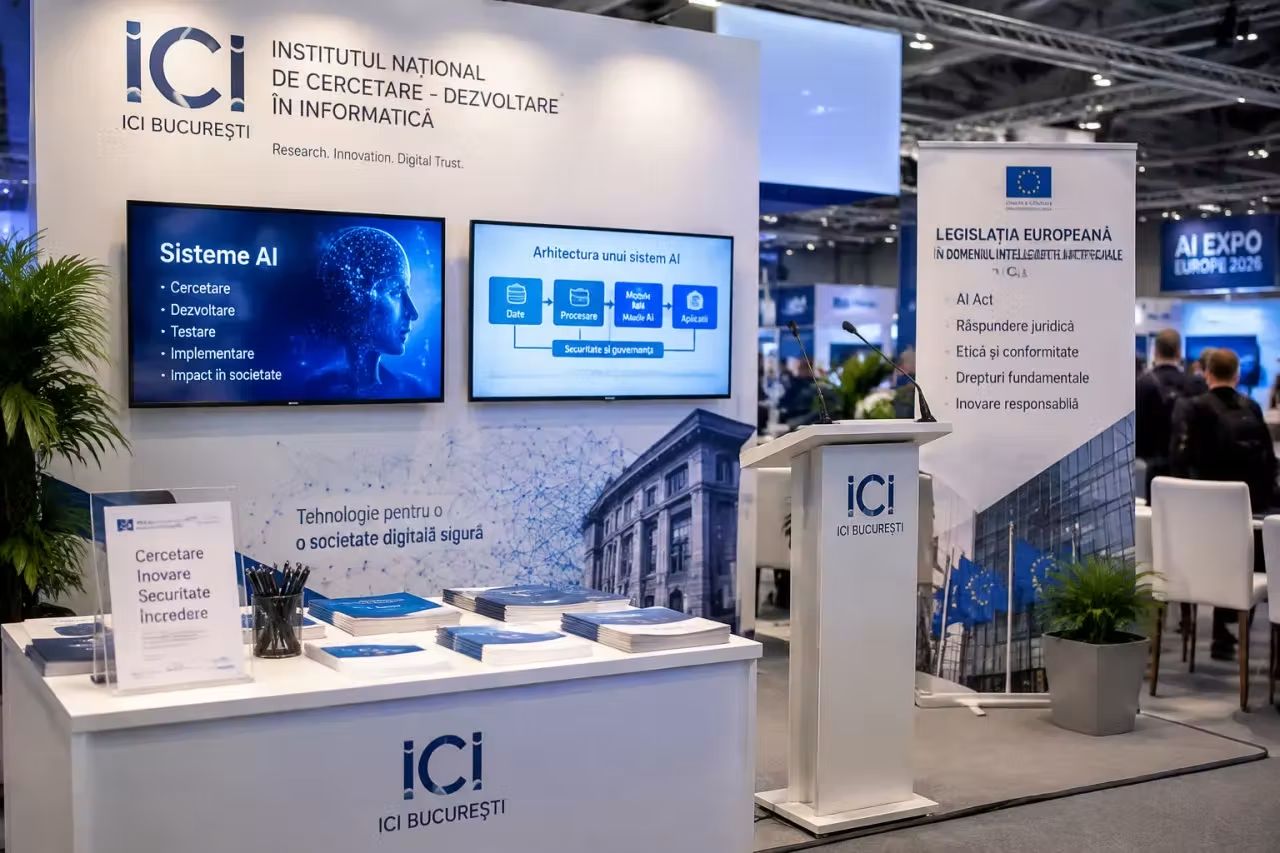
Institutul Național de Cercetare-Dezvoltare în Informatică – ICI București a participat la AI Expo Europe 2026, eveniment dedicat provocărilor practice ale folosirii inteligenței artificiale. Reprezentantul institutului a vorbit despre răspunderea juridică, achiziția soluțiilor AI și riscurile pe care organizațiile trebuie să le gestioneze.
La eveniment au fost prezenți reprezentanți ai autorităților, companiilor de tehnologie, mediului juridic și cercetării. Discuțiile s-au concentrat pe modul în care reglementările europene pot fi aplicate în practică, pe măsură ce sistemele de inteligență artificială sunt adoptate de instituții și companii.
Ce prevede legislația europeană
Unul dintre subiectele abordate a fost Directiva europeană privind răspunderea pentru produsele cu defecte, cunoscută drept Product Liability Directive. Documentul include software-ul, sistemele de inteligență artificială și componentele acestora în categoria produselor pentru care poate fi stabilită răspunderea.
Directiva introduce răspunderea fără culpă pentru prejudiciile provocate de produsele cu defecte. În anumite situații, sunt prevăzute și prezumții legale referitoare la existența defectului și la legătura dintre acesta și prejudiciul produs.
Stabilirea responsabilității poate deveni mai dificilă atunci când sunt vizate atacuri cibernetice asupra infrastructurilor critice. În astfel de cazuri, răspunderea depinde de circumstanțele concrete ale fiecărui incident.
Riscurile achizițiilor și utilizării AI
ICI București a subliniat că alegerea unui furnizor și analiza prețului nu sunt suficiente pentru achiziția unei soluții AI. Instituțiile publice și companiile trebuie să verifice mai multe aspecte:
- securitatea sistemului;
- testarea soluției înainte de utilizare;
- existența certificărilor relevante;
- pregătirea angajaților care vor folosi tehnologia.
Riscurile pot apărea și în afara instrumentelor aprobate oficial de organizații. Angajații pot introduce informații interne în aplicații externe sau pot folosi rezultate generate automat fără să le verifice, ceea ce poate afecta securitatea și protecția datelor.
Aceste practici ridică, de asemenea, întrebări despre responsabilitatea organizației. În evaluarea răspunderii poate conta dacă au fost stabilite reguli interne, dacă personalul a fost instruit și dacă au fost luate măsuri rezonabile pentru prevenirea incidentelor.

